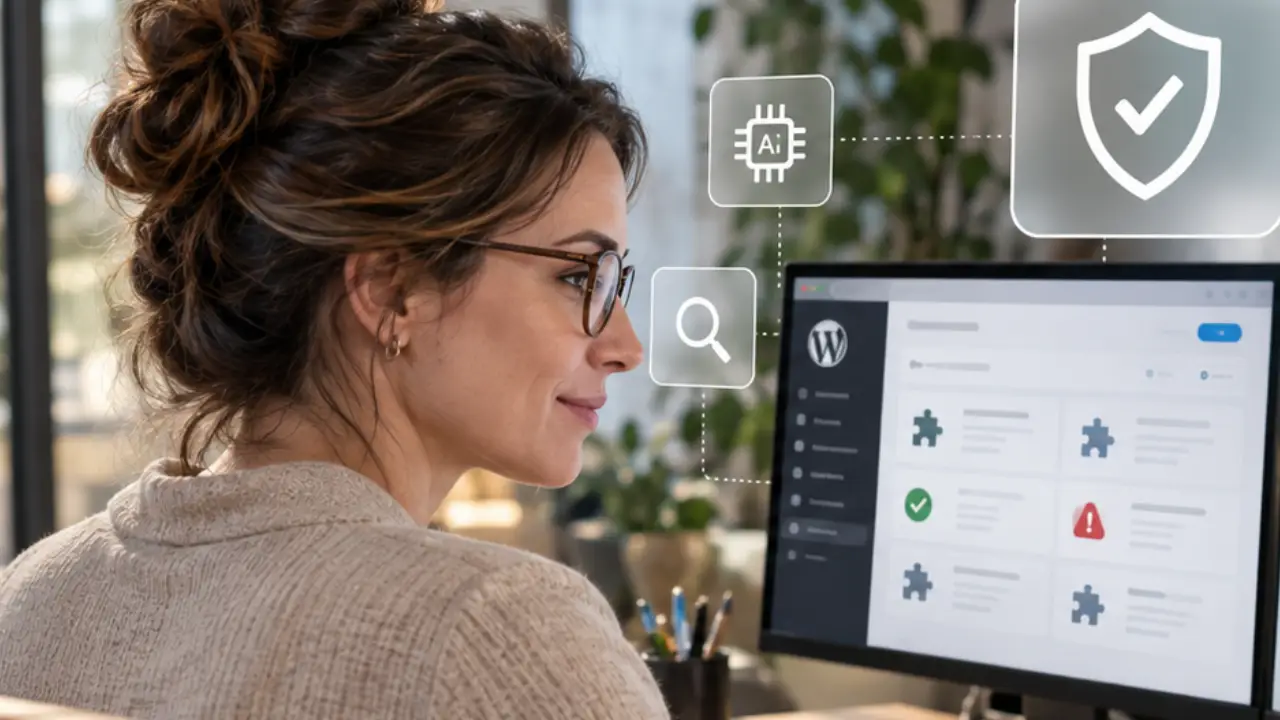
O WordPress adicionou uma nova camada de segurança ao processo de criação e manutenção de sites: cada nova versão enviada ao diretório oficial passa agora por uma revisão de segurança de plugins do WordPress automatizada antes de chegar aos usuários pela API de atualizações.
O sistema combina análises realizadas por diferentes modelos de inteligência artificial com o Jetpack Scan. Releases considerados de alto risco são bloqueados automaticamente para impedir sua distribuição enquanto o problema é analisado.
Resumo
- Novas versões de plugins passam por revisão automatizada antes da distribuição pelo WordPress.org.
- O processo combina vários modelos de IA e o Jetpack Scan.
- Releases classificados com risco alto podem ser bloqueados automaticamente.
- O WordPress relata que o sistema já ajudou a interceptar uma backdoor antes de sua distribuição.
Como funciona a revisão de segurança de plugins WordPress?
O WordPress.org já utiliza um período de espera antes que novas versões sejam distribuídas. Segundo a equipe de plugins, o intervalo está atualmente em seis horas e serve para executar verificações antes de a atualização chegar aos sites.
Agora, diferentes modelos de IA analisam o release e seus resultados são cruzados com o Jetpack Scan. A equipe oficial do WordPress explica que releases com pontuação alta de risco são interrompidos automaticamente.
Isso não significa que toda detecção representa um ataque intencional. A própria equipe ressalta que o sistema mede risco e pode identificar vulnerabilidades introduzidas por acidente.
Para quem utiliza plugins no WordPress, é uma proteção adicional no ponto de distribuição. Ela não elimina, porém, a responsabilidade de manter o site atualizado e revisar os componentes instalados.
| Etapa | O que acontece |
|---|---|
| Envio da nova versão | O desenvolvedor envia o release ao WordPress.org |
| Cooldown | A versão aguarda antes de ser distribuída |
| Análise automatizada | Modelos de IA e Jetpack Scan avaliam possíveis riscos |
| Risco elevado | O release pode ser bloqueado automaticamente |
| Aprovação | A atualização pode seguir para distribuição |
O WordPress já detectou uma backdoor antes da distribuição
O anúncio apresenta um caso concreto ocorrido em julho. Uma backdoor foi identificada em uma atualização de um plugin com aproximadamente 20 mil instalações ativas antes de a versão comprometida ser distribuída aos usuários.
A situação ajuda a entender por que uma auditoria WordPress não deveria ser tratada apenas como correção depois que algo quebra. Segurança também depende de reduzir a chance de uma atualização problemática alcançar o ambiente de produção.
Eu já explicava o WordPress a partir da autonomia que um CMS oferece para publicar e administrar conteúdo. Essa facilidade é justamente uma das forças da plataforma, mas vem acompanhada de outra realidade: quanto mais plugins, temas e atualizações fazem parte do projeto, maior precisa ser a disciplina de manutenção.
Quem está planejando criar um site em WordPress precisa considerar essa manutenção desde o início, e não apenas depois da publicação.
Confira também estes conteúdos relacionados:
- Entenda o que é WordPress e como a plataforma funciona.
- Veja o que considerar na escolha da hospedagem WordPress.
- Saiba como o certificado SSL participa da segurança do site.
A nova proteção dispensa atualizações e auditorias?
Não. A checagem acontece antes da distribuição de um release pelo diretório oficial, mas existem outros pontos de risco. Um site pode usar plugin abandonado, versão antiga, credenciais comprometidas, configuração insegura ou componente obtido fora do WordPress.org.
A infraestrutura também faz diferença. Uma boa plataforma de hospedagem pode oferecer backups, isolamento, monitoramento e outras camadas que complementam a segurança do CMS.
Além disso, segurança e desempenho não devem ser vistos de forma separada da experiência. Um site saudável precisa combinar atualização, estabilidade, qualidade da página e capacidade de conduzir o visitante ao objetivo esperado.
Eu também já chamei atenção para o site como parte do resultado de marketing: se ele não converte, aumentar tráfego não resolve. Podemos aplicar o mesmo raciocínio à segurança. Atrair pessoas para um ativo digital instável ou vulnerável é acelerar em direção ao problema.
IA passa a proteger o ecossistema antes da atualização chegar ao usuário
A nova revisão de segurança de plugins do WordPress coloca a inteligência artificial em uma etapa pouco visível, mas importante do ecossistema: impedir que um release potencialmente perigoso seja distribuído em massa.
Ela acrescenta uma barreira, não substitui boas práticas. Atualizações, backups, hospedagem adequada e manutenção continuam fazendo parte de um site WordPress profissional. Se você precisa revisar a estrutura e a segurança do seu projeto, fale com a Agência Henshin.
Perguntas frequentes (FAQ)
A equipe do WordPress.org anunciou uma revisão automatizada para cada nova versão de plugin enviada ao diretório oficial. O processo utiliza diferentes modelos de IA em conjunto com o Jetpack Scan antes que o release seja disponibilizado pela API de atualizações.
Quando a análise gera uma pontuação de risco elevada, o release pode ser bloqueado automaticamente antes da distribuição. Isso permite que a equipe investigue o problema antes de a atualização chegar aos sites. Uma pontuação alta não significa necessariamente que o desenvolvedor agiu de forma maliciosa.
O WordPress informou que os releases passam por um período de cooldown antes da distribuição e que, no momento do anúncio, esse intervalo era de seis horas. É durante essa janela que as verificações automatizadas podem avaliar o código e identificar potenciais problemas de segurança.
Não. O recurso reduz riscos antes da distribuição oficial, mas não garante que toda vulnerabilidade será detectada. Também não resolve problemas causados por plugins antigos, abandonados, instalados fora do diretório oficial, configurações inadequadas, senhas comprometidas ou falhas existentes em outras partes do site.
Sim. A nova proteção atua em uma etapa específica do ecossistema. Uma auditoria continua necessária para avaliar versões instaladas, plugins sem manutenção, temas, acessos, HTTPS, backups, hospedagem, desempenho e configurações do próprio site. Segurança depende do conjunto, não de uma única barreira.